공인 IP만으로 내부 PC를 찾으면 주소를 공유한 여러 이용자가 보일 수 있습니다. NAT 추적에는 변환 IP와 포트, 프로토콜 및 시각이 필요합니다. FortiGate 로그에서 원래의 주소와 변환 필드를 연결하면 어느 세션이 외부 기록과 대응하는지 좁힐 수가 있습니다. FortiOS 7.6.6 로그 필드와 합성 예시로 조회 순서와 매핑 추적을 설명합니다.
Forward Traffic에서 대상 세션 찾기
Log & Report의 Forward Traffic에서 문제 시각과 출발지, 목적지 또는 정책 ID로 범위를 줄입니다. 세부 보기와 원시 로그를 확인하면 GUI 표시 이름이 달라도 필드를 비교할 수 있습니다. 필요한 트래픽 기록이 정책에서 활성화되어 있어야 분석할 자료가 남습니다. 진행 중 세션과 보관 기간을 구분하고 장비·외부 로그의 시간대를 맞추세요.
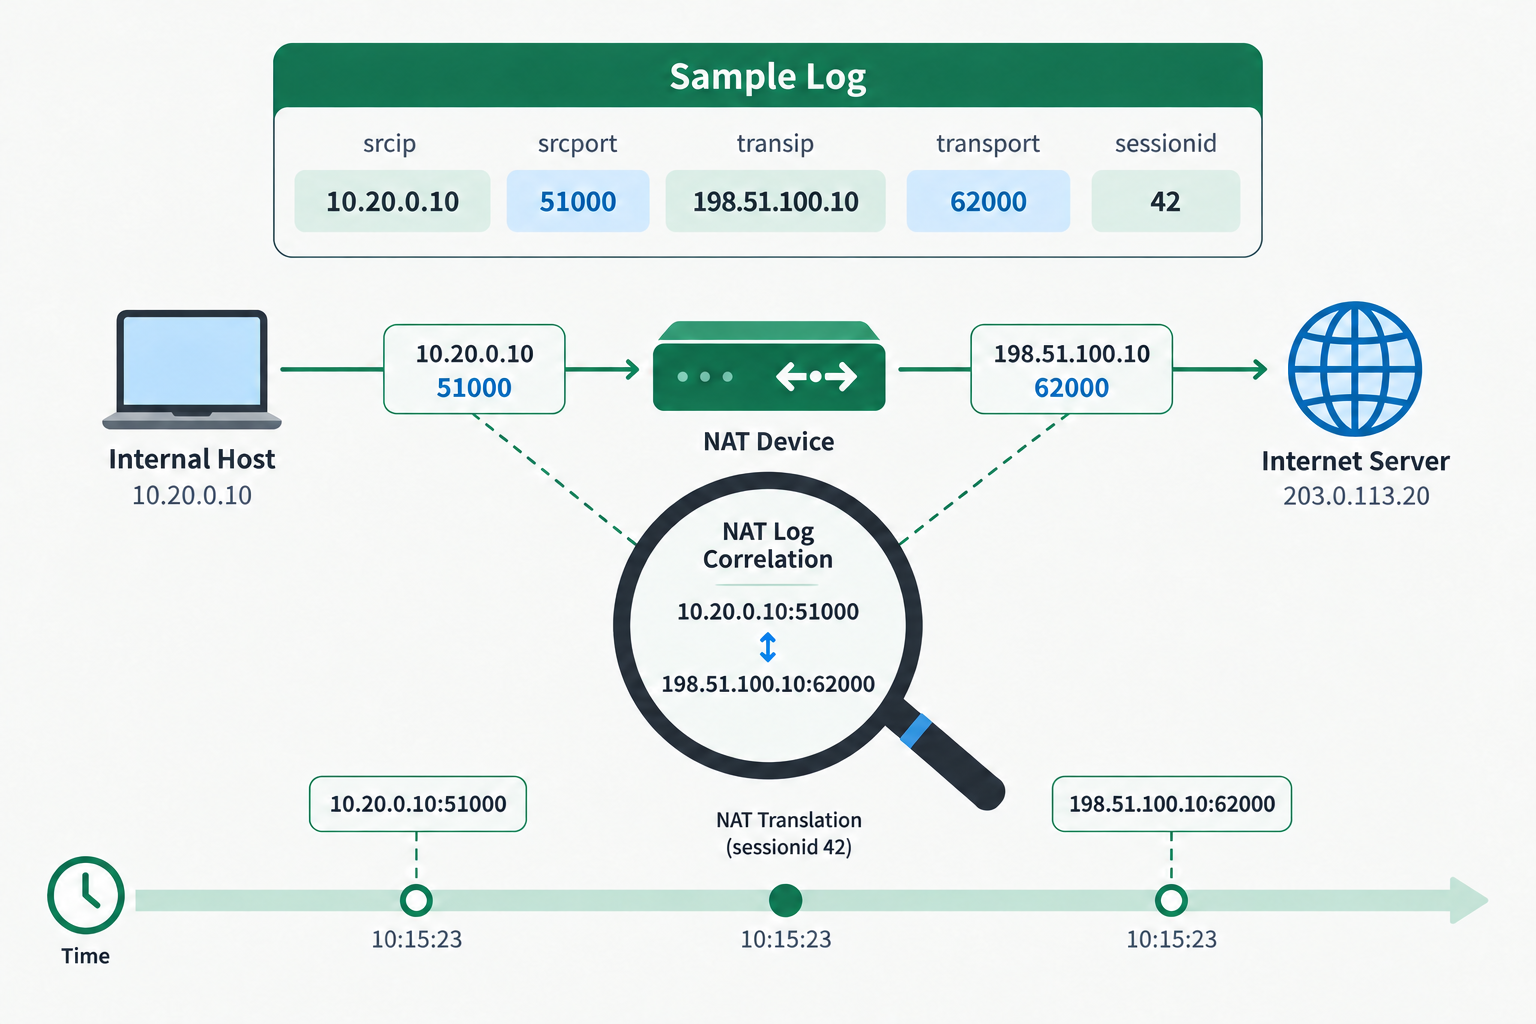
원본 주소와 변환 필드를 대조
원본 출발지는 srcip와 srcport, SNAT 이후 주소는 transip와 transport로 직접 확인합니다. transport는 변환 후 출발지 포트를 뜻하는 필드입니다. trandisp는 변환 종류이며 DNAT 목적지 필드는 tranip와 tranport입니다. 필드 표시는 변환과 로그 종류에 따라 달라 세션 상태와 기록 설정도 확인해야 합니다.
| 확인 대상 | 원시 필드 | 의미 |
|---|---|---|
| 원본 출발지 | srcip / srcport | 변환 전 IP·포트 |
| SNAT 이후 | transip / transport | 변환 후 출발지 IP·포트 |
| DNAT 이후 | tranip / tranport | 변환 후 목적지 IP·포트 |
| 연결 단서 | sessionid / policyid / tz | 세션·정책·시간대 |
로그 필드를 읽기 좋은 분석표로 정리하세요. Btagly 메인의 문서·시간 도구를 확인해 보세요.
Btagly 무료 도구 바로가기시각과 포트로 내부 접속을 연결
외부 기록의 변환 IP와 포트에 프로토콜, 목적지와 발생 시각을 더해 그 세션을 찾습니다. 이후 srcip와 srcport를 확인하고 필요하면 DHCP나 사용자 인증 기록과 연결합니다. 세션 ID는 장비·VDOM·재기동 범위에서 해석해야 합니다. 주소 하나로 사람을 단정하면 공유·재할당을 놓칠 수 있습니다. 시간 오차·포트 재사용·상위 NAT도 검증하세요.
실제 장비에서 수집한 로그가 아닌 필드 대응 설명용 예시입니다. 10.20.0.10:51000과 198.51.100.10:62000을 같은 프로토콜·목적지·시각으로 연결합니다.
srcip=10.20.0.10 srcport=51000
dstip=203.0.113.20 dstport=443 proto=6
trandisp="snat" transip=198.51.100.10 transport=62000
sessionid=42 policyid=7 tz="+0900"- Forward Traffic에서 대상 시각과 흐름을 좁힙니다.
- 상세 및 원시 로그의 원본·변환 필드를 비교합니다.
- 외부 기록과 내부 임대·인증 기록을 같은 시간대로 연결합니다.
- 아래 로그와 본문 이미지는 설명용 합성 예시입니다.
- transport는 변환 후 출발지 포트 필드입니다.
- 공인 IP 하나만으로 사람을 확정하지 않습니다.
자주 묻는 질문
공인 IP만 있으면 내부 사용자를 찾을 수 있나요?
주소를 공유하면 IP만으로는 부족합니다. 변환 포트와 프로토콜, 목적지와 정확한 시각을 연결하고 내부 사용자 확인에는 DHCP·인증 기록을 추가로 검토하세요.
NAT Src IP와 transip는 어떻게 연결되나요?
GUI의 NAT 출발지 표시는 원시 로그의 transip와 대응해 확인합니다. 변환 후 출발지 포트는 transport이며 버전과 로그 종류에 따른 표시 차이도 함께 확인하세요.
마치며
NAT 로그 분석은 공인 IP를 사설 IP로 단순 치환하는 작업보다 한 시점의 세션 매핑을 확인하는 일입니다. 원본과 변환 IP·포트를 프로토콜과 시간, 목적지에 맞춰 연결하세요. 로그 활성 상태와 시간대를 확인하면 기록 누락과 매칭 오류를 줄일 수 있습니다. DHCP·인증 기록도 연결하고 시간 오차와 근거를 남기세요. 공유 사본의 식별 정보도 검토하세요.
참고 자료: 공식 참고 문서 1