중앙 NAT를 켜야 할지 고민이라면 정책 수보다 관리 구조를 직접 비교하세요. FortiGate는 정책 안에서 SNAT를 정하거나 별도 Central SNAT 표로 관리 가능합니다. 규칙을 분리하면 여러 정책에 변환 조건을 재사용하기 쉽지만 두 표를 함께 추적해야 합니다. FortiOS 7.6.6 기준으로 두 구조와 운영 환경별 선택 기준을 비교해 봅니다.
허용 정책과 변환 규칙의 관리 위치
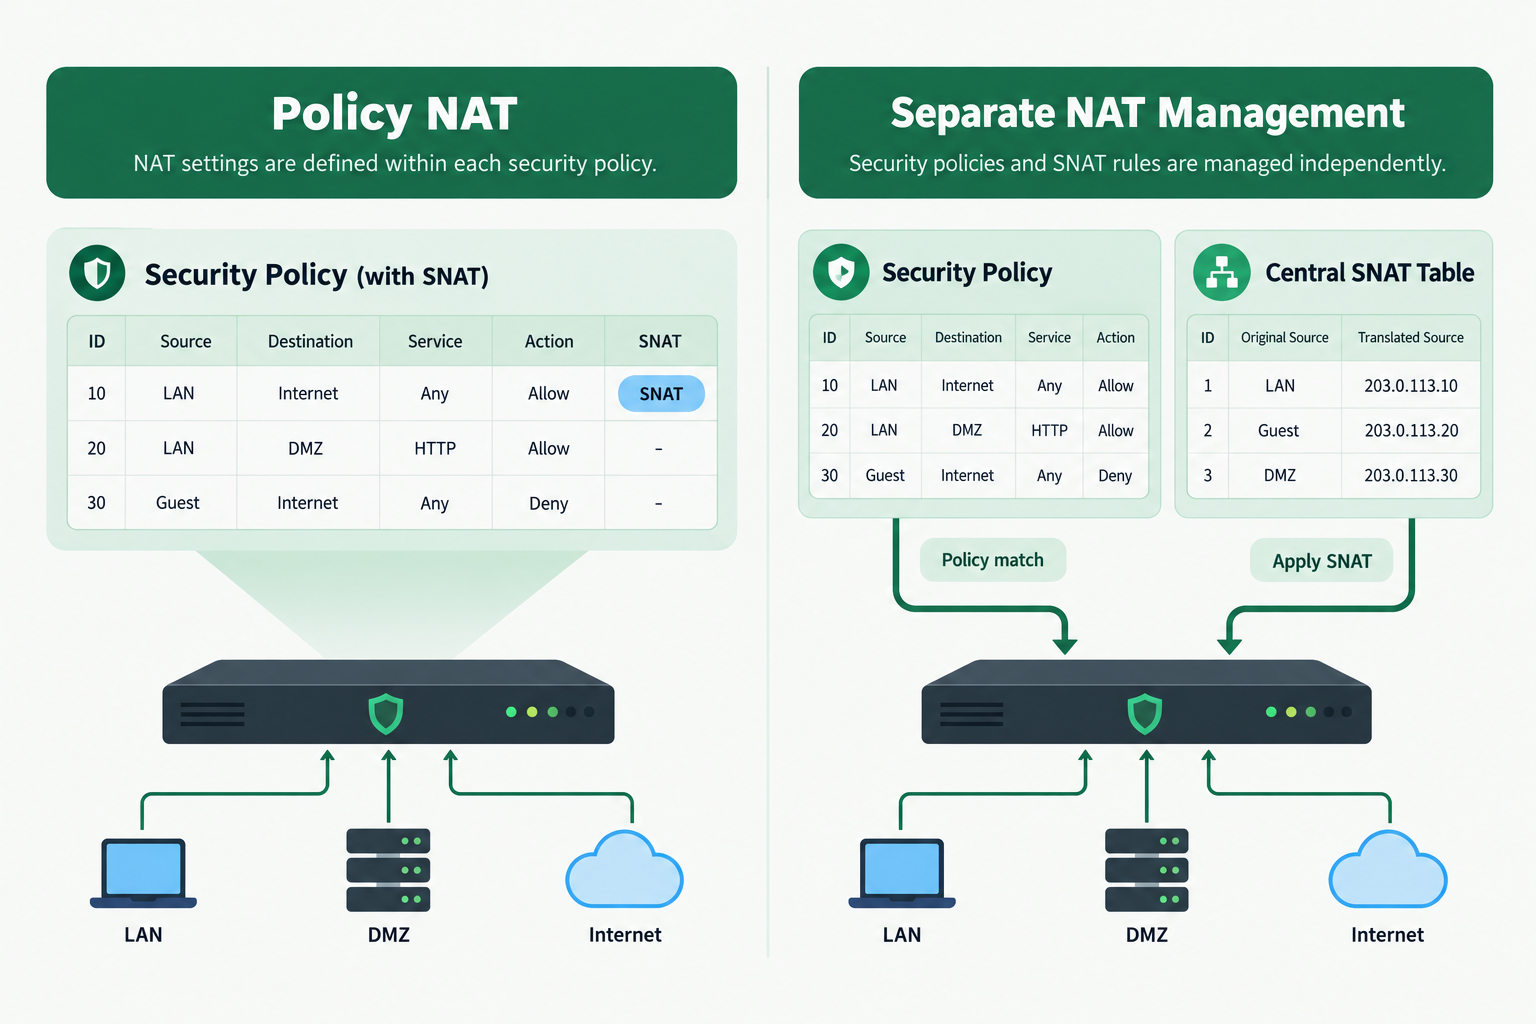
중앙 NAT가 꺼진 구성은 허용 정책의 NAT 옵션과 IP Pool로 출발지 변환을 정합니다. 중앙 NAT를 켜면 정책 안의 SNAT 설정은 건너뛰며 central-snat-map이 변환을 담당합니다. 허용 판단과 주소 변환은 서로 다른 역할이므로 중앙 표를 만들었다고 통신이 자동 허용되지는 않습니다. 정책과 NAT 조건을 연결해 세션의 매칭을 기록하세요.
규모보다 재사용과 추적 방식 비교
정책 내 NAT는 허용 조건과 변환을 한 화면에서 확인하기 쉬워 단순 환경에 직관적입니다. 중앙 NAT는 부서별 출발지와 목적지, 인터페이스에 따라 공통 풀과 예외를 재사용하기 좋습니다. 다른 방화벽의 분리형 NAT에 익숙한 팀도 구조를 이해하기 쉽지만 제품 간 처리 순서까지 같지는 않습니다. 정책 수보다 변경 빈도와 중복 조건, 추적할 자료를 비교하세요.
| 구분 | 정책 내 NAT | 중앙 NAT |
|---|---|---|
| SNAT 위치 | 허용 정책 내부 | Central SNAT 표 |
| 관리 강점 | 간단한 구성의 직관성 | 공통 변환·예외 재사용 |
| 추적 기준 | 정책 조건과 NAT | 허용 정책과 NAT 조건 연결 |
NAT 비교표를 팀 문서로 정리하세요. Btagly 메인에서 무료 문서 도구를 찾아보세요.
Btagly 무료 도구 바로가기NGFW 모드와 NAT 방식을 구분
글에서 정책 기반 NAT라고 부르는 것은 방화벽 정책 안의 SNAT 설정을 뜻합니다. FortiOS의 NGFW policy-based 동작 모드와 같은 이름으로 혼동하면 안 됩니다. 공식 문서는 NGFW policy-based 모드에서 중앙 SNAT가 암묵적으로 사용된다고 설명합니다. NGFW 모드·VDOM을 확인하고 기본값도 해당 조건에 맞춰 해석하세요.
- 버전·NGFW 모드·VDOM을 확인합니다.
- 중복 변환과 예외, 변경 빈도를 목록화합니다.
- 대표 세션으로 허용 정책과 변환 결과를 대조합니다.
- 중앙 NAT 규칙은 보안 허용을 대신하지 않습니다.
- 다른 제품과 처리 순서가 같다고 가정하지 않습니다.
- 정책 내 NAT와 NGFW policy-based 모드를 구분합니다.
자주 묻는 질문
FortiGate 중앙 NAT는 기본값인가요?
공식 Central SNAT 문서는 기본적으로 비활성이라고 설명합니다. 다만 NGFW policy-based 모드는 중앙 SNAT를 암묵적으로 사용하므로 현재 모드와 VDOM 설정을 함께 확인해야 합니다.
정책이 많으면 중앙 NAT가 무조건 좋은가요?
공통 변환의 재사용에는 유리할 수 있지만 두 표의 매칭을 함께 추적해야 합니다. 정책 수뿐 아니라 예외, 변경 빈도와 운영팀의 점검 방식을 비교하세요.
마치며
NAT 방식은 규칙을 어디에서 관리하고 어떻게 검증할지 정하는 일입니다. 단순한 정책은 내장 NAT가 편리하고 공통 변환·예외가 많으면 중앙 표가 도움이 됩니다. 두 방식은 허용 정책과 라우팅, 반환 경로를 따로 검증해야 합니다. 버전·모드·VDOM을 기록하고 대표 세션의 원본·변환 주소를 비교하면 관리 기준을 세우고 전환 혼동을 줄이는 데 도움이 됩니다.
참고 자료: 공식 참고 문서 1