VIP를 만들었는데 외부 접속이 되지 않는다면 NAT 모드와 허용 정책의 목적지를 확인하세요. 중앙 NAT에서는 VIP 객체와 보안 정책을 따로 관리합니다. 외부 가상 주소를 실제 서버로 바꾸는 설정과 그 통신을 허용하는 판단은 다른 단계입니다. FortiOS 7.6.6 기준으로 VIP 포트포워딩과 서버·서비스·반환 경로를 각 설정 조건과 함께 검증합니다.
VIP 매핑과 허용 정책을 분리
중앙 NAT가 꺼진 일반 구성은 허용 정책의 목적지에 VIP를 지정하는 방식이 됩니다. 중앙 NAT를 켠 구성은 VIP를 독립 객체로 활성화하고 허용 정책에는 실제 서버 주소 객체를 사용합니다. VIP를 생성했다는 사실만으로 접근이 허용되는 것은 아닙니다. 기존 VIP 전환 시 참조와 객체 상태를 확인하면 중복 매핑과 허용 조건의 누락을 줄일 수 있습니다.
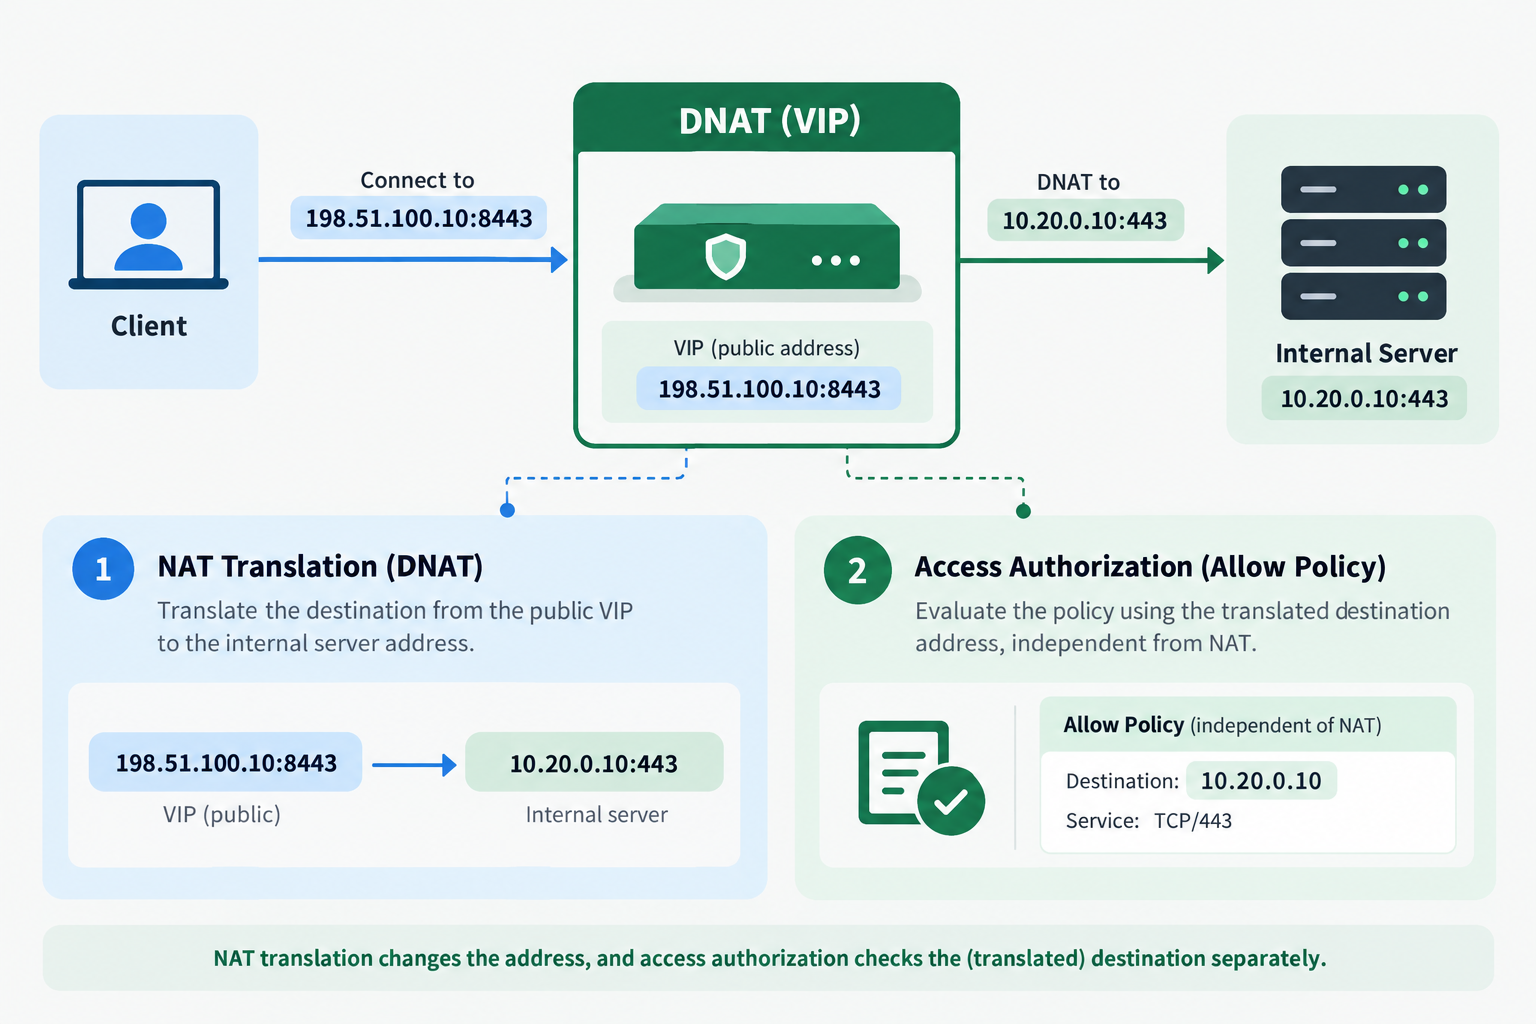
외부 주소와 포트의 변환 정의
예시는 문서용 외부 주소 198.51.100.10의 TCP 8443을 내부 10.20.0.10의 443으로 전달합니다. VIP의 외부 인터페이스와 외부 주소, mappedip 및 포트포워딩 값을 연결해 읽으세요. 장비에서는 운영 중인 공인 주소와 서버 주소로 바꾸어야 합니다. VIP가 외부 IP를 공유하면 포트·프로토콜 중복과 서버 수신 포트를 대조하세요.
| 항목 | 예시 | 확인 기준 |
|---|---|---|
| 외부 접속 | 198.51.100.10:8443 | TCP·수신 인터페이스 |
| VIP 변환 후 | 10.20.0.10:443 | 실제 서버·수신 포트 |
| 중앙 모드 정책 목적지 | 서버 주소 객체 | 출발지·서비스 제한 |
VIP 매핑과 허용 조건을 한 표로 정리하세요. Btagly 메인에서 문서 도구를 찾아보세요.
Btagly 무료 도구 바로가기실제 서버 주소와 반환 경로 검증
허용 정책의 목적지는 서버 주소 객체로 지정하고 필요한 출발지와 서비스만 허용합니다. 중앙 SNAT가 추가로 매칭되는지도 확인해 서버가 보는 출발지 주소를 예상해야 합니다. 외부에서 요청이 들어와도 서버의 반환 경로가 다른 장비를 향하면 응답이 끊길 수가 있습니다. 요청과 VIP, 정책 및 서버 응답을 같은 세션으로 연결해 변환과 서비스 문제를 구분하세요.
중앙 NAT가 이미 활성화된 실습 환경의 VIP 발췌 예시입니다. wan1, 주소와 이름을 환경에 맞추고 실제 서버 주소 객체 및 제한된 허용 정책을 별도로 구성합니다. GUI에서는 Policy & Objects의 DNAT & Virtual IPs에서 객체를 관리합니다.
config firewall vip
    edit "WEB_8443"
        set extintf "wan1"
        set extip 198.51.100.10
        set mappedip "10.20.0.10"
        set portforward enable
        set protocol tcp
        set extport 8443
        set mappedport 443
        set status enable
    next
end- VIP 외부·내부 주소와 포트 매핑을 정합니다.
- 실제 서버 주소 객체로 허용 정책을 검토합니다.
- 외부 요청과 서버 응답을 같은 세션으로 확인합니다.
- 예시 공인 IP는 문서 설명용 주소입니다.
- VIP 객체와 허용 정책의 역할을 구분합니다.
- 중앙 SNAT의 추가 매칭과 서버 반환 경로도 확인합니다.
자주 묻는 질문
중앙 NAT 정책의 Destination에 VIP를 넣나요?
FortiOS 7.6.6 중앙 DNAT 문서는 VIP를 별도 객체로 활성화하고 허용 정책에는 변환 후 실제 서버의 주소 객체를 사용합니다. 일반 VIP 정책과 구분하세요.
VIP만 생성하면 포트가 열리나요?
매핑과 접근 허용은 별도입니다. 허용 정책과 서비스 조건, 서버의 실제 수신 상태 및 반환 경로가 맞아야 접속이 성립합니다.
마치며
중앙 NAT의 VIP는 주소 변환과 접근 허용을 나눠 관리한다는 점이 핵심이 됩니다. 외부 주소와 포트의 매핑을 만든 뒤 서버 주소를 대상으로 허용 조건을 검토하세요. 객체 활성 상태와 중복 매핑, 중앙 SNAT의 추가 적용도 함께 확인해야 합니다. 서버 수신과 반환 경로를 검증하고 공개 범위·결과를 남기세요. 반복 수정을 줄이고 포트 변경에도 활용합니다.
참고 자료: 공식 참고 문서 1