SNAT와 DNAT를 외부로 나가기와 내부로 들어오기로만 외우면 복잡한 연결에서 헷갈릴 수 있습니다. 구분은 패킷의 출발지 주소를 바꾸는지 목적지 주소를 바꾸는지입니다. 인터넷 공유와 서버 공개는 원리를 이해하기 쉬운 대표 사례입니다. Central SNAT와 VIP를 예로 주소 변화·허용·응답을 연결합니다. 내부망과 VPN도 바뀐 주소 위치로 읽어보세요.
주소를 바꾸는 위치로 구분하기
SNAT는 출발지 주소를 바꾸는 변환입니다. 내부 사용자의 외부 접속에서 사설 주소를 출구·풀 주소로 바꾸는 것이 대표적입니다. 포트도 바꾸어 여러 사용자가 한 주소를 공유하면 PAT로 이해 가능합니다. 중앙 NAT에서는 Central SNAT 표가 이 조건을 직접 관리합니다. 내부망과 VPN에서도 상대가 볼 출발지와 반환 경로 조정에 사용할 수 있습니다.
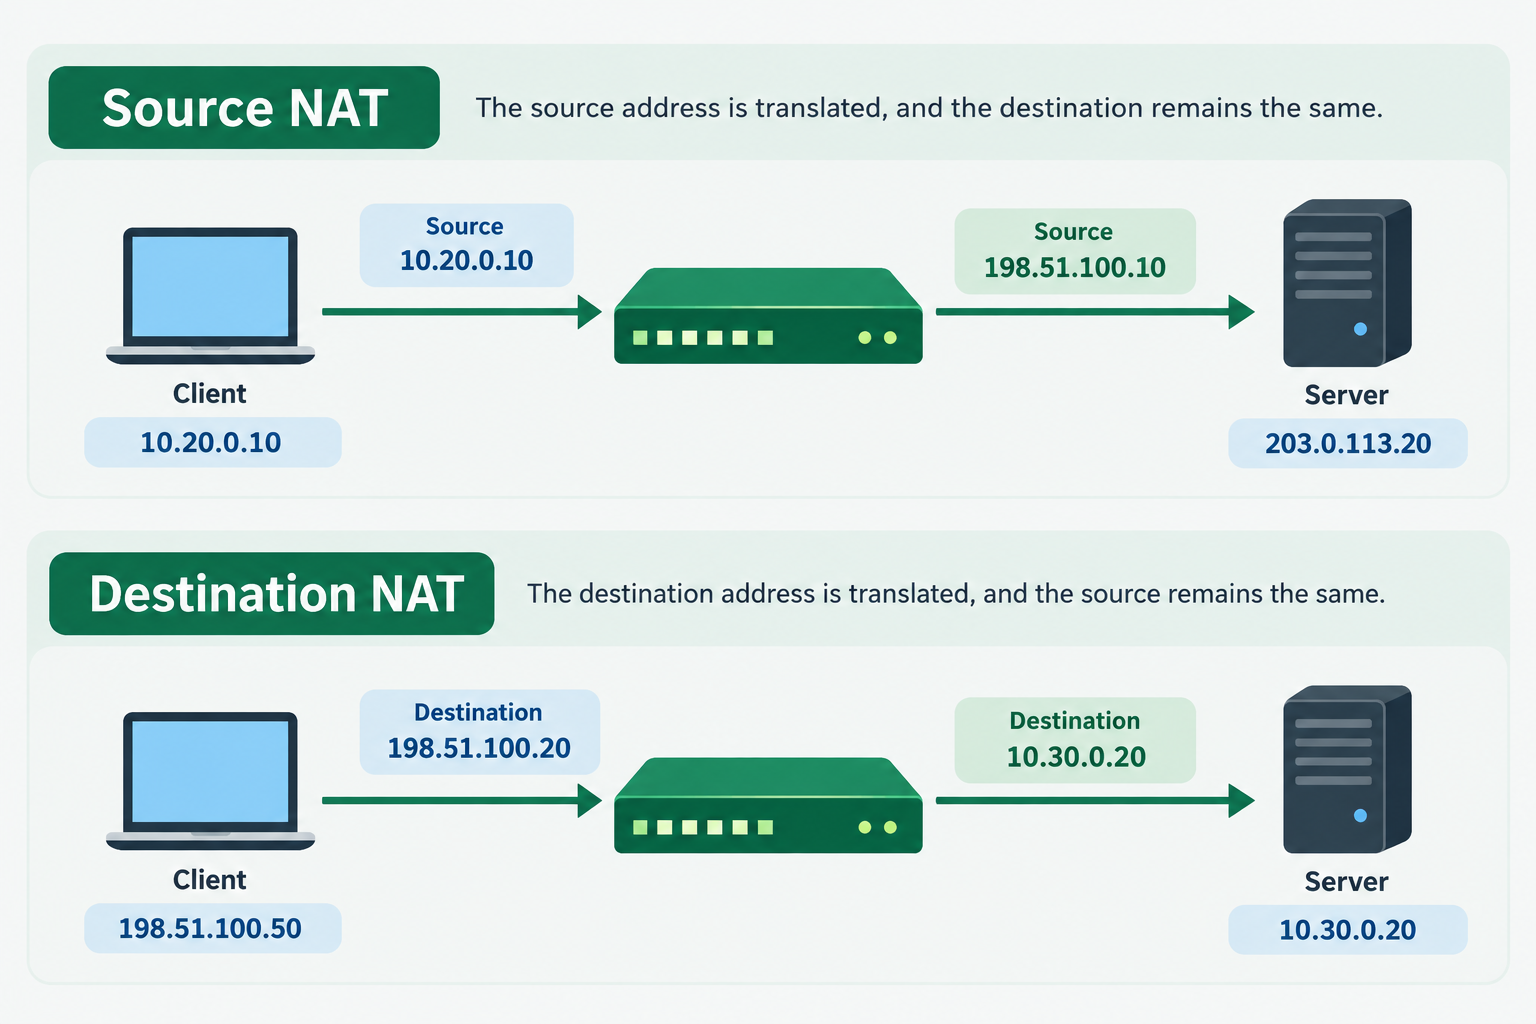
출발지 변환과 VIP 목적지 변환
DNAT는 목적지 주소를 바꾸며 FortiGate에서는 VIP 매핑으로 구성하는 경우가 많습니다. 가상 주소의 접속을 내부 서버 주소로 전달하는 방식입니다. 포트포워딩은 목적지 포트도 함께 바꿀 수 있습니다. 예를 들어 198.51.100.20의 8443을 10.30.0.20의 443으로 매핑합니다. VIP는 변환이며 실제 접근 허용은 정책에서 결정합니다.
| 구분 | 변경 부분 | 대표 구성 |
|---|---|---|
| SNAT | 출발지 주소·필요 시 포트 | Central SNAT·정책 NAT |
| DNAT | 목적지 주소·필요 시 포트 | VIP·포트포워딩 |
| 응답 역변환 | 기존 세션의 역방향 주소 | 세션 상태로 추적 |
원본과 변환 주소를 표로 비교해 보세요. Btagly 메인에서 무료 문서 도구를 찾아보세요.
Btagly 무료 도구 바로가기변환과 허용 및 응답 처리를 구분
일반 상태 기반 세션에서는 응답에 필요한 역변환이 세션 정보에 따라 처리됩니다. 원래 SNAT 세션의 응답에서 DNAT 표시가 보인다고 별도의 서버 공개 규칙을 만들었다는 뜻은 아닙니다. 반대로 상대가 새 연결을 시작하는 것은 기존 응답과 다릅니다. 방향과 세션 ID, 원본·변환 주소를 정책과 경로에 맞춰 읽으세요. 로그의 역변환도 흐름과 함께 확인합니다.
- 요청의 원본 출발지와 목적지를 적습니다.
- 변환 후 바뀐 주소와 포트를 비교합니다.
- 응답 세션과 새 연결을 나누어 정책·경로를 확인합니다.
- SNAT·DNAT는 패킷의 변경 위치로 구분합니다.
- 매핑을 만드는 것과 접근 허용은 다른 작업입니다.
- 응답 역변환을 별도 공개 규칙으로 오해하지 않습니다.
자주 묻는 질문
NAT 토글을 켜면 DNAT도 설정되나요?
일반 정책의 NAT 옵션은 주로 출발지 변환을 설정합니다. 서버 공개를 위한 목적지 변환은 VIP 등의 별도 매핑과 허용 정책을 확인해야 합니다.
SNAT는 인터넷 접속에만 쓰나요?
아닙니다. 내부망과 VPN에서도 상대가 볼 출발지 주소나 반환 경로를 맞추기 위해 사용할 수 있습니다. 주소의 변경 위치를 기준으로 판단하세요.
마치며
SNAT와 DNAT는 나가는 길과 들어오는 길보다 주소의 어느 부분이 변하는지를 기준으로 구분하세요. 출발지 변환은 중앙 표와 정책 NAT를, 목적지 변환은 VIP 매핑을 확인하면 됩니다. 보안 허용·라우팅은 별도이며 응답 역변환과 새 연결도 구분하세요. 원본 출발지·목적지 및 변환 후 주소를 나란히 적으면 VPN과 서버 공개도 같은 원리로 읽기 쉽습니다.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2