방화벽을 교체한 뒤 허용 정책은 같은데 통신이 달라졌다면 NAT의 조건과 순서를 비교하세요. 제품마다 변환을 표현하는 위치와 처리 단계가 다르므로 규칙 이름만 옮겨선 동작을 보존하기 어렵습니다. 중앙 NAT는 분리형 구조를 대응시키기 좋지만 자동으로 같은 결과를 보장하지는 않습니다. 변환 전후 주소로 이전표를 만들고 예외·VIP·라우팅과 복구를 검증합니다.
기존 NAT를 주소 흐름으로 기록
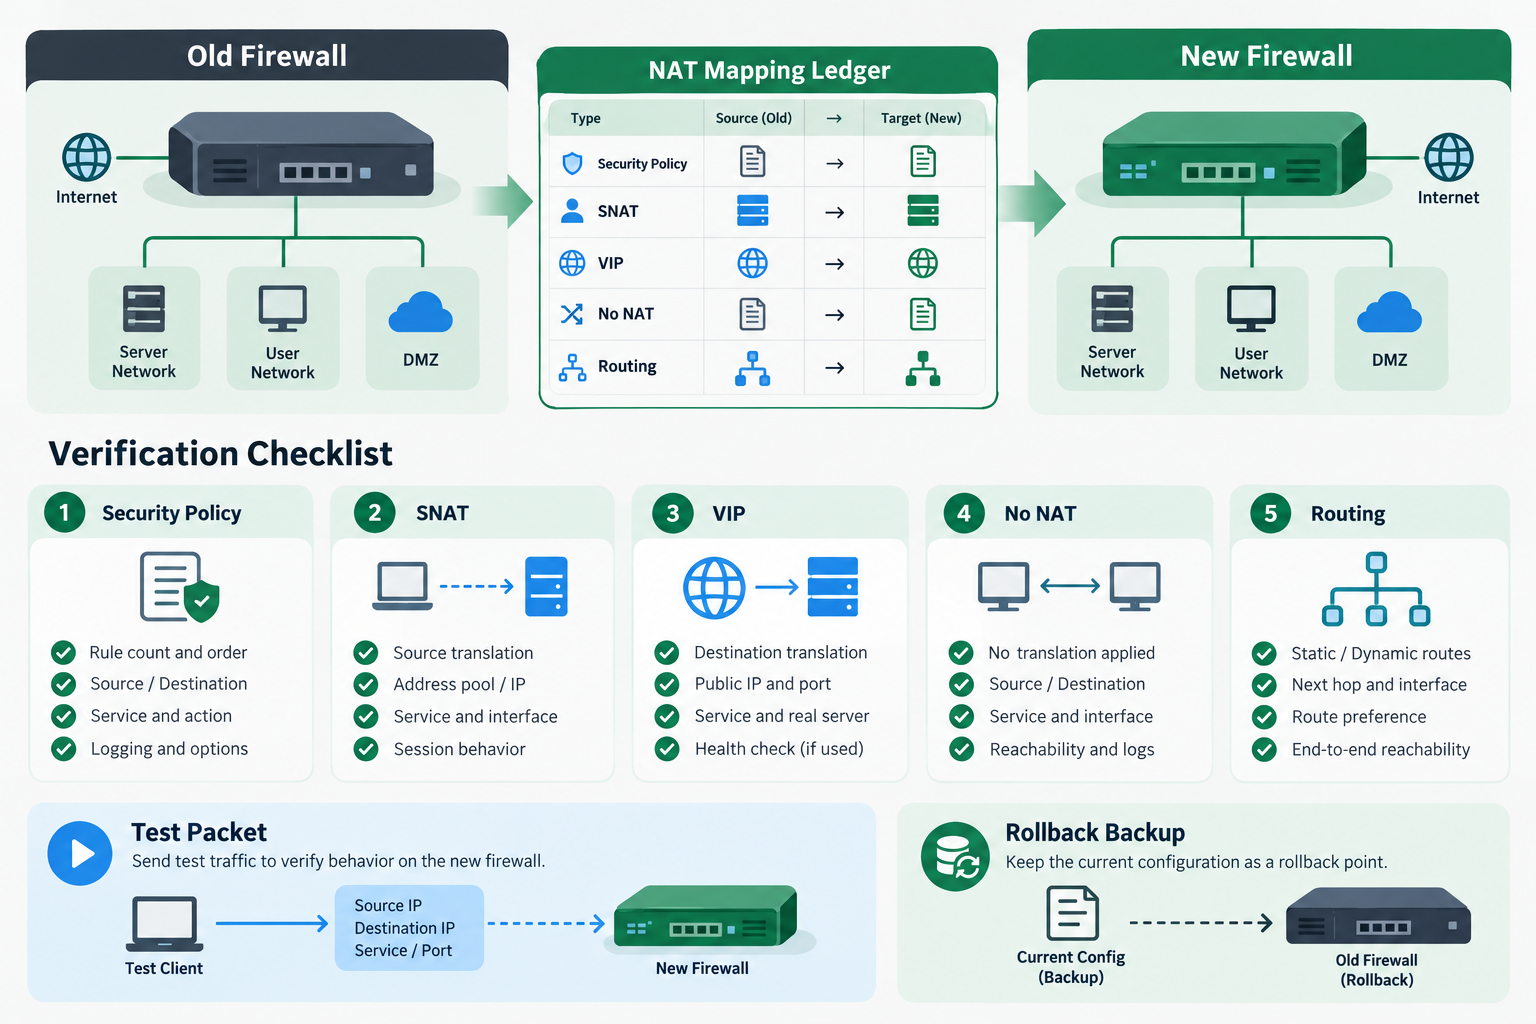
기존 장비 규칙을 원본 출발지·목적지, 서비스, 변환 후 주소·적용 순서로 정리합니다. 단순 SNAT와 서버 공개뿐 아니라 No NAT, 포트 변환, 양방향 시작·VPN 예외도 포함하세요. 제품에 따라 원본과 변환 주소 중 무엇으로 허용 조건을 평가하는지 다를 수가 있습니다. 기존 세션 로그를 남기면 비슷한 설정 문구와 다른 주소 흐름을 구분하기 쉽습니다.
대상 모드와 정책 매핑을 결정
기존 NAT가 분리형이면 중앙 SNAT와 VIP로 대응시키는 설계가 관리에 도움이 될 수 있습니다. 정책 내 NAT로 옮길 때 허용 정책별로 필요한 변환과 풀, 예외를 반영해야 합니다. 두 방식의 주소 객체와 인터페이스, 중앙 표 우선순위를 점검하세요. NGFW 모드·VDOM과 도구 결과를 검토하세요. 규칙 수가 같아도 주소 흐름이 보존되는 것은 아닙니다.
| 이전 항목 | FortiGate 검토 위치 | 검증 자료 |
|---|---|---|
| 출발지 변환 | 정책 NAT·Central SNAT | 풀·변환 IP·포트 |
| 목적지 변환 | VIP·허용 정책 | 원본·실제 서버 주소 |
| 변환 제외 | 정책·중앙 예외 순서 | VPN·No NAT 세션 |
| 연결 조건 | 라우팅·ARP·DNS | 목적지 관찰·응답 |
NAT 이전표와 테스트 결과를 문서로 정리하세요. Btagly 메인에서 무료 도구를 확인해 보세요.
Btagly 무료 도구 바로가기시험과 복구 기준으로 전환 검증
전환 시험은 일반 인터넷 접속, 공개 서버, VPN과 No NAT, 겹치는 대역을 나누어 진행합니다. 신규 세션의 허용 정책과 변환 주소, 목적지에서 보이는 출발지 및 응답 경로를 기존 기록과 직접 비교하세요. 공인 ARP·상위 라우팅·DNS와 연동 장비의 허용 목록도 확인합니다. 백업·관리 접속과 작업 시간을 준비하고 복구 기준과 되돌릴 범위를 정하세요.
- 원본·변환 주소와 포트·순서의 이전표를 작성합니다.
- 대상 모드별 정책·중앙 표·VIP 및 예외를 검토합니다.
- 대표 신규 세션을 비교하고 복구 조건과 결과를 남깁니다.
- 변환 도구의 출력은 실제 세션으로 검증합니다.
- 규칙 개수보다 주소 흐름의 일치를 확인합니다.
- 상위 경로와 연동 장비의 허용 목록도 함께 이전합니다.
자주 묻는 질문
중앙 NAT를 쓰면 타사 규칙이 그대로 동작하나요?
분리형 구조를 대응시키는 데 도움이 될 수 있지만 제품별 순서와 주소 평가 방식은 다릅니다. 예외와 VIP, 서비스 및 실제 세션을 검증해야 합니다.
이전 성공은 인터넷 접속만 확인하면 되나요?
공개 서버, VPN, No NAT와 양방향 시작 등 대표 흐름을 각각 확인해야 합니다. 변환 주소뿐 아니라 목적지에서 보이는 출발지와 응답 경로도 비교하세요.
마치며
NAT 마이그레이션의 목표는 설정창을 복제하는 것보다 기존 주소 흐름과 접근 조건을 보존하는 것입니다. 원본과 변환 주소, 포트와 순서를 정리하고 대상 모드에 맞춰 대응하세요. 중앙 구조를 선택해도 정책과 경로 검증은 필요하며 도구 변환 후의 예외도 확인해야 합니다. 새 세션과 목적지 관찰을 비교하고 복구 자료를 남기세요. 매핑표와 정상 기준도 유지합니다.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2