특정 서버만 원래 IP로 통신하게 하려면 NAT를 끄는 위치와 경로를 함께 확인해야 합니다. NAT 제외는 출발지 변환을 생략하는 설정이며 보안 정책을 우회하는 기능이 아닙니다. 사설 원본 주소는 이 설정만으로 공용 인터넷 응답을 받을 수 없습니다. 정책 내 NAT와 중앙 표의 예외·순서, 상위 장비와 반환 경로를 연결해 검증하는 기준을 차례로 정리합니다.
NAT 제외와 허용 정책의 역할
중앙 NAT가 꺼져 있으면 변환하지 않을 출발지·목적지, 인터페이스 및 서비스를 지정한 허용 정책에서 NAT를 비활성화합니다. 구체적인 예외가 일반 허용 정책보다 먼저 매칭되는지 확인해 보세요. 무조건 모든 규칙의 맨 위로 올리기보다 접근 제한과 순서를 검토해야 합니다. 예외 범위가 넓으면 다른 트래픽의 보안 조건도 바뀔 수 있어 필요한 범위로 제한합니다.
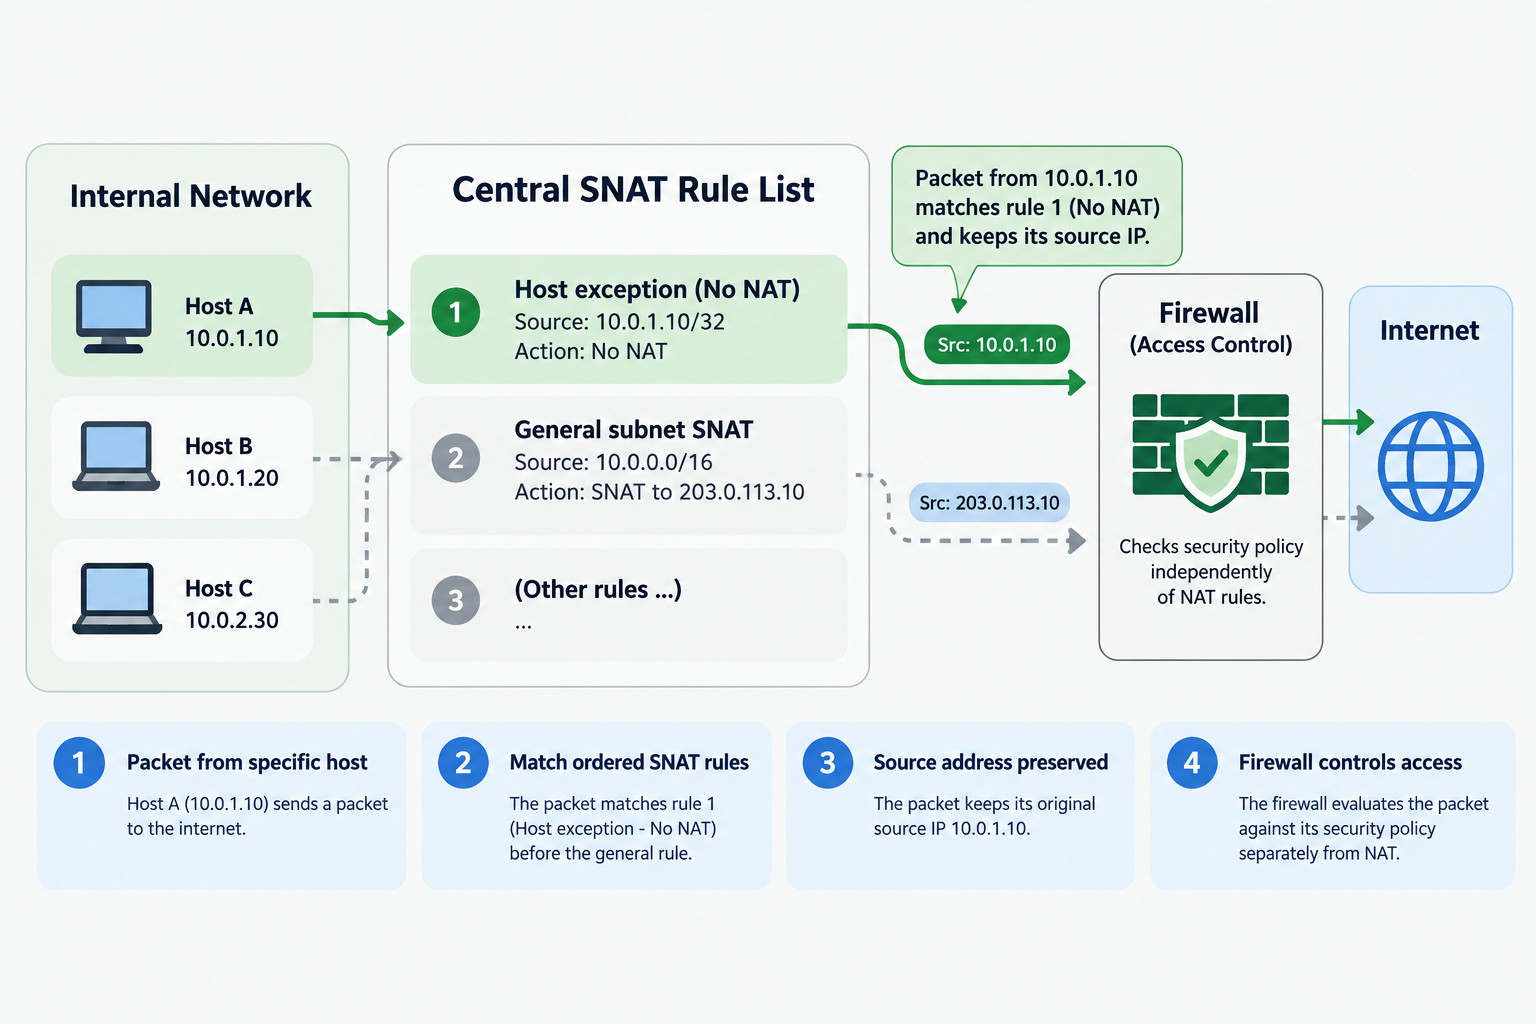
그림은 NAT 예외와 허용 판단의 관계를 단순화한 개념도이며, 장비의 실제 패킷 처리 순서를 뜻하지 않습니다.
중앙 SNAT 예외의 조건과 순서
중앙 모드에서는 별도 Central SNAT 항목에 특정 출발지 객체와 목적지, 인터페이스를 지정하고 set nat disable로 변환을 생략합니다. 중앙 표는 위에서 아래로 검사해 일반 SNAT보다 먼저 매칭해야 합니다. 이는 항목 자체의 status를 끄는 것과 다릅니다. 비활성 항목은 지나갈 수 있어 규칙 활성 상태와 NAT 옵션을 따로 확인하세요.
| 설정 | 의미 | 주의점 |
|---|---|---|
| 정책의 NAT 비활성 | 정책 내 SNAT 생략 | 정책 조건·순서 검토 |
| 중앙 항목 nat disable | 일치 흐름의 SNAT 생략 | 일반 변환보다 먼저 매칭 |
| 중앙 항목 status disable | 규칙 자체 비활성 | No NAT 예외와 다름 |
No NAT 예외와 일반 규칙을 비교표로 남기세요. Btagly 메인의 문서 도구로 정리해 보세요.
Btagly 무료 도구 바로가기원본 주소의 라우팅과 응답 확인
원본을 유지하면 상대가 그 주소로 응답할 경로가 필요합니다. 사설 IP가 그대로 나간다면 상위 NAT나 사설 라우팅 등 전체 연결 구조를 확인해 보세요. 출구 IP 확인 사이트만 보면 중간 장비의 변환을 놓칠 수 있습니다. 장비 전후 주소와 상위 경로, 일반 단말의 SNAT를 직접 비교하세요. 특정 호스트의 예외가 전체 통신에 미친 영향도 함께 검증합니다.
NO_NAT_HOST와 PARTNER_NET 주소 객체 및 실제 인터페이스가 준비된 실습 예시입니다. 생성 후 항목 ID를 확인해 일반 SNAT보다 앞에 배치하고 별도 허용 정책을 검토합니다. GUI에서는 Central SNAT 항목의 NAT 옵션을 비활성화합니다.
config firewall central-snat-map
    edit 0
        set srcintf "lan"
        set dstintf "wan1"
        set orig-addr "NO_NAT_HOST"
        set dst-addr "PARTNER_NET"
        set nat disable
        set status enable
    next
end- 예외 호스트와 목적지·서비스 범위를 정합니다.
- 현재 모드에서 구체적인 예외를 먼저 매칭시킵니다.
- 원본 주소의 반환 경로와 일반 단말의 변환을 비교합니다.
- NAT 제외는 보안 정책 우회가 아닙니다.
- 사설 주소의 인터넷 응답 경로를 별도로 확인합니다.
- 항목 활성 상태와 NAT 비활성 옵션을 혼동하지 않습니다.
자주 묻는 질문
No NAT 항목을 비활성화하면 예외가 되나요?
아닙니다. status disable은 규칙 자체를 꺼 매칭에서 제외합니다. 활성 항목에 nat disable을 설정해 일치 흐름의 출발지 변환을 생략하는 것과 구분하세요.
NAT를 끄면 사설 IP로 인터넷을 쓰나요?
사설 주소는 공용 인터넷에서 직접 반환 라우팅되지 않습니다. 상위 NAT나 다른 적절한 경로가 있는지 전체 구조를 확인해야 하며 NAT 제외만으로 인터넷이 보장되지는 않습니다.
마치며
NAT 제외는 특정 흐름의 주소를 유지하는 예외를 만드는 작업입니다. 허용 정책과 변환 조건을 보고 구체적 규칙이 일반 규칙보다 먼저 일치하는지 확인해 보세요. 중앙 표에서 항목을 끄는 것과 nat disable을 설정하는 것은 다른 의미입니다. 반환 경로와 일반 단말의 변환을 비교하세요. 예외의 영향과 적용 조건·결과를 기록하면 재점검에도 도움이 됩니다.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2