중앙 NAT를 껐더니 인터넷이 끊겼다고 모든 정책이 사라졌다고 판단하지 마세요. 허용 정책은 남아 있어도 필요한 SNAT가 적용되지 않는 상태일 수 있습니다. 중앙 표의 규칙이 정책 내의 NAT로 자동 변환된다고 가정하면 복구 순서를 놓치게 됩니다. 프로파일 기반 환경의 해제 동작과 백업, 정책별 NAT·VIP 참조를 비교해 누락을 찾는 순서를 정리합니다.
정책 삭제와 변환 누락을 구분
set central-nat disable은 그 환경에서 중앙 NAT를 해제하는 명령입니다. 공식 기술 문서는 profile-based 모드에서 해제해도 방화벽 정책은 삭제되지 않는다고 설명합니다. 다만 중앙 모드에서 생성한 정책은 NAT가 꺼진 상태이므로 필요한 변환을 검토해야 합니다. NGFW 모드·VDOM 조건에 맞춰 대상의 해제 가능성을 판단하세요.
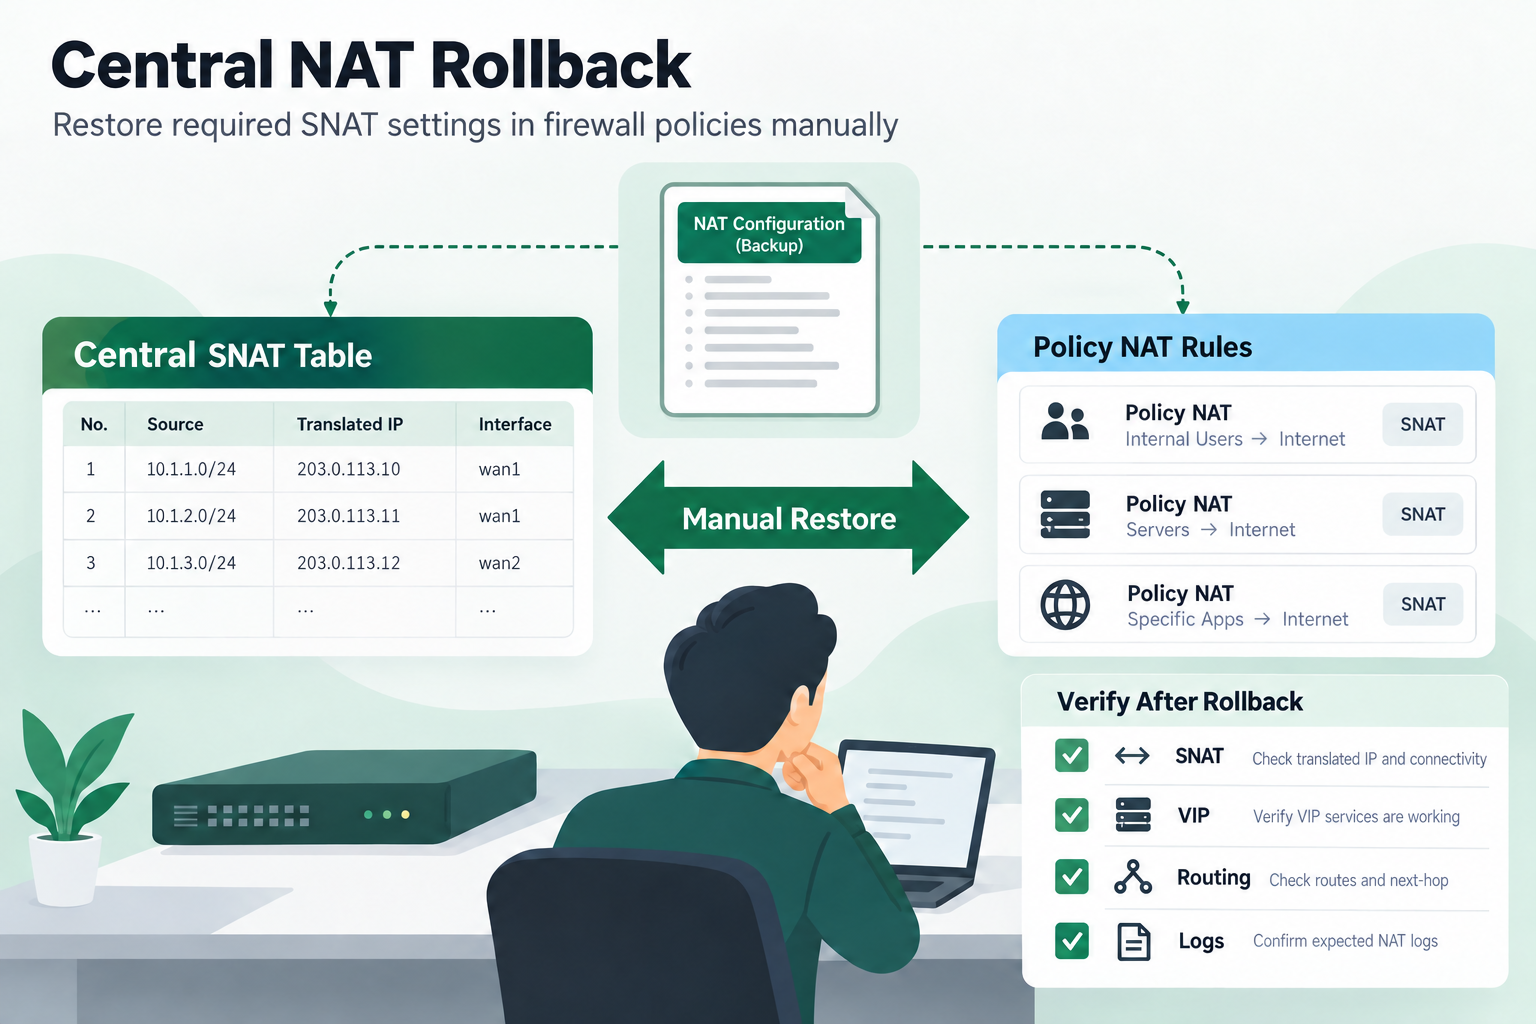
정책별 NAT와 VIP 참조 재검토
해제 후에는 외부로 나가는 정책 중 SNAT가 필요한 항목만 찾아 NAT와 IP Pool을 재지정합니다. VPN이나 사설망 간 통신처럼 원래 변환하지 않아야 할 정책까지 모두 켜면 새로운 장애가 생길 수 있습니다. 공개 서버는 일반 모드에 맞는 VIP 참조와 서비스 조건을 확인해 보세요. 독립 객체의 잔존과 정책 참조를 따로 대조해야 누락을 찾기 쉽습니다.
| 관찰 | 가능한 원인 | 다음 확인 |
|---|---|---|
| 허용 정책은 존재 | 정책 NAT 누락 | 필요한 SNAT·풀 |
| 공개 서버 실패 | VIP 참조 차이 | 목적지·서비스 |
| VPN만 실패 | 불필요한 SNAT | 예외와 반환 경로 |
복구 항목과 정상 판정 기준을 한눈에 정리하세요. Btagly 메인에서 문서 도구를 찾아보세요.
Btagly 무료 도구 바로가기백업 기준으로 대표 통신 복구
복구는 작업 전 백업과 설정을 비교해 누락된 변환과 참조를 찾는 방식으로 진행합니다. 구성 복원은 장비 모델과 버전, VDOM 등 적용 범위가 맞는지 확인해야 합니다. 인터넷 접속과 공개 서버, VPN 예외를 각각 새 세션으로 점검하고 로그의 변환 주소를 대조하세요. 콘솔 등 복구 경로와 정상 기준을 남기고 토글만 반복하지 마세요. 전후 증거를 비교하세요.
profile-based 환경에서 검토할 해제 구문입니다. 이 명령 자체는 중앙 SNAT를 정책 내 NAT로 변환하지 않습니다. 실제 복구는 백업 및 정책별 변환 조건을 기준으로 진행합니다.
config system settings
    set central-nat disable
end- 백업과 현재 정책·중앙 표의 차이를 보관합니다.
- SNAT 필요 정책과 No NAT 예외, VIP 참조를 구분합니다.
- 지원되는 모드에서 해제하고 대표 신규 세션으로 복구를 검증합니다.
- 허용 정책이 남아 있는지 먼저 확인합니다.
- 모든 정책의 NAT를 일괄 활성화하지 않습니다.
- 모델·버전·VDOM이 맞는 백업과 복구 경로를 준비합니다.
자주 묻는 질문
중앙 NAT를 끄면 방화벽 정책이 삭제되나요?
공식 기술 문서는 profile-based 모드에서 정책은 삭제되지 않는다고 설명합니다. 중앙 모드에서 만든 정책은 NAT가 비활성인 상태이므로 통신에 필요한 변환을 별도로 검토해야 합니다.
모든 허용 정책에서 NAT를 켜면 되나요?
아닙니다. 외부 통신 등 필요한 정책에만 적용하고 VPN·내부망 간 예외는 유지해야 합니다. 백업의 변환 조건과 실제 경로를 기준으로 선택하세요.
마치며
중앙 NAT 해제 시 정책 존재와 주소 변환을 분리해 확인하세요. 중앙 표가 정책 내 NAT로 자동 이식된다고 기대하지 말고 필요한 SNAT·VIP 참조를 검토하세요. 모든 정책의 NAT를 일괄 켜는 방법은 예외 통신을 망가뜨릴 수 있습니다. 백업과 현재 상태를 비교하며 대표 세션을 복구하세요. 결과와 복구 기준을 남기면 다음 전환에도 활용할 수 있습니다.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2