새 PC만 인터넷이 안 되거나 주소 할당 실패가 반복된다면 사설 IP 전체가 부족한지, DHCP의 한 범위가 소진됐는지부터 나눠 봐야 합니다. 마스크를 크게 바꾸는 것으로 급하게 대응하면 주소 중복과 라우팅 장애가 생길 수 있습니다. 이 글은 임대와 예약·제외 범위 점검부터 VLAN별 주소 계획, 확장과 IPv6 검토까지 순서를 정리합니다. NAT가 외부 공인 IP 공유에는 도움이 되지만 같은 DHCP 풀의 주소를 늘려 주는 기능은 아니라는 점도 구분합니다. 구성 조건을 함께 확인하세요. 현재 지원 조건을 점검표에 함께 정리하세요.
주소 부족과 DHCP 장애를 구분
신규 장치의 할당 실패와 169.254 계열 자동 주소는 DHCP 응답 문제에서도 나타날 수 있으므로 고갈의 확정 증거는 아닙니다. 서버에서 범위별 사용률과 활성 임대, 예약과 제외 범위, 충돌 주소를 확인하세요. 무선 게스트나 개인 장치의 증가, 지나치게 긴 임대 기간도 조사합니다. 예약과 활성 임대가 같은 장치를 가리킬 수 있으므로 숫자를 무조건 더하면 실제 사용량을 중복 계산할 수 있습니다. 단절 구간의 VLAN과 릴레이, 서버 상태를 확인하고 사용하지 않는 주소는 실제 장치와 대조한 뒤 회수합니다. 사용 중인 임대를 일괄 삭제하면 문제를 더 키울 수 있습니다. 주소 사용률을 시간대별로 비교하면 일시적인 단말 증가와 지속적인 용량 부족을 구분하는 데 도움이 됩니다. 현재 도입 요구 사항을 함께 보세요.
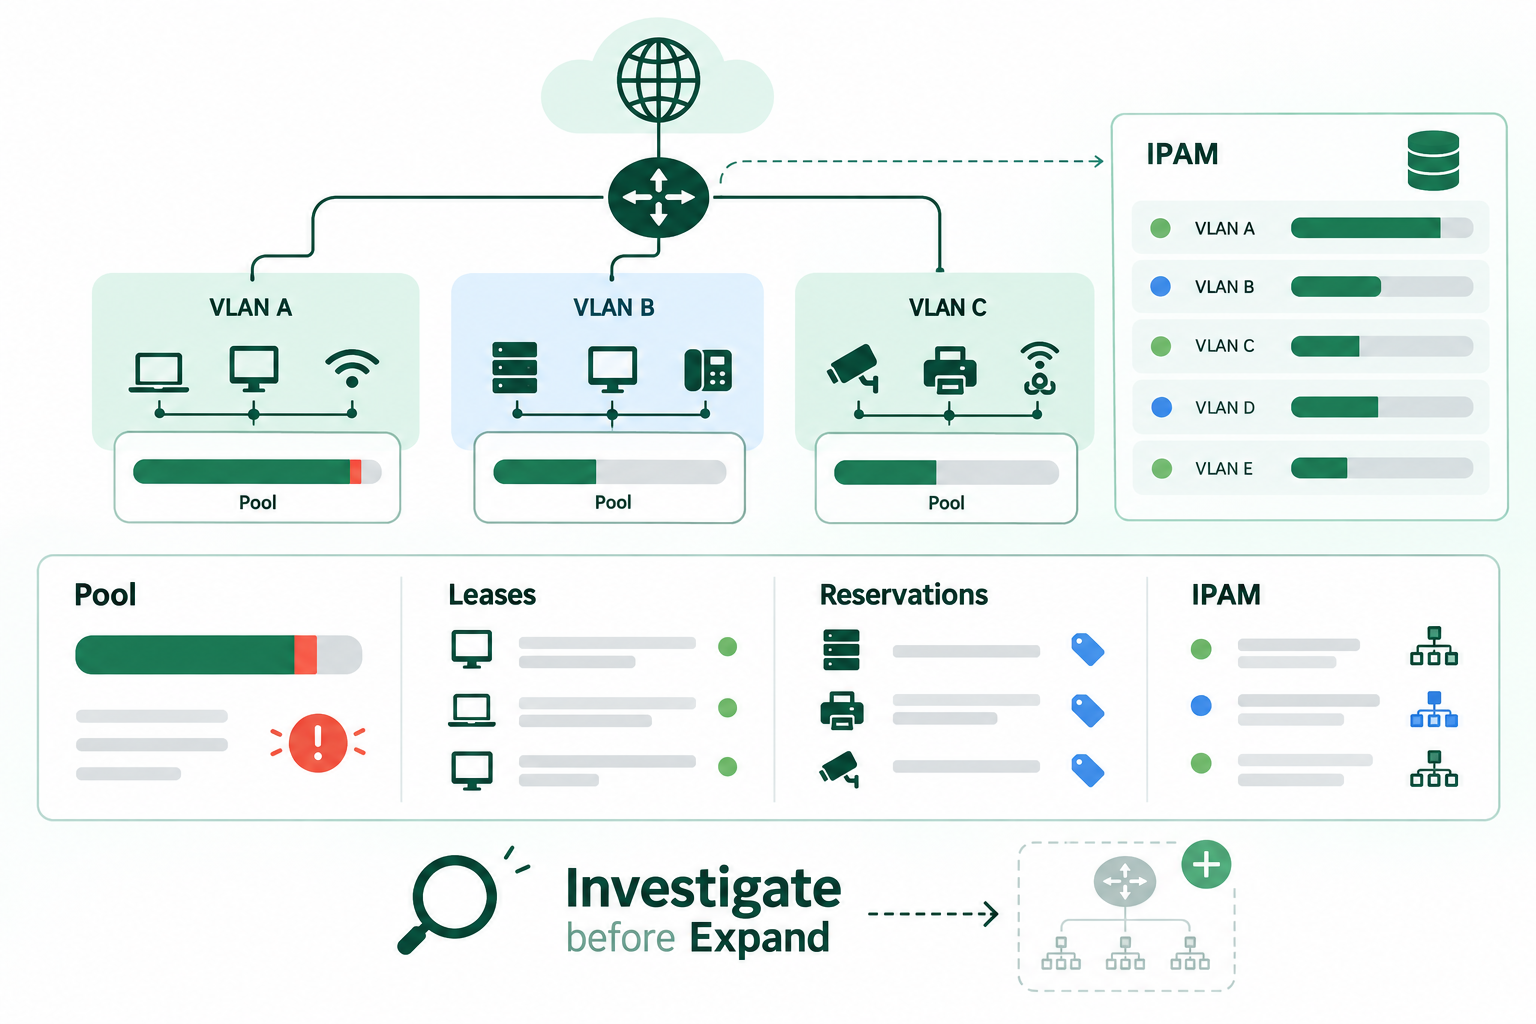
마스크 확장보다 주소 계획을 먼저
RFC 1918 사설 범위 안에서 조직과 지사, VPN 및 클라우드와 겹치지 않는 주소 계획을 세웁니다. 기존 /24를 /23으로 확장하면 주소 수가 늘지만 게이트웨이와 DHCP, 정적 주소, 라우팅 및 보안 정책을 함께 바꿔야 합니다. 이웃 대역이 다른 VLAN이나 VPN에 사용 중이면 먼저 충돌을 해소해야 합니다. C클래스를 B클래스로 바꾼다는 설명보다 CIDR과 실제 경계를 기준으로 설계하세요. 큰 브로드캐스트 도메인 하나를 만드는 대신 부서나 용도별 VLAN과 서브넷을 분리할 수도 있습니다. 변경 전 주소 사용 현황과 복구 계획을 확보하고 작업 시간에 단계적으로 전환합니다. 설명용 가정과 실제 운영 조건을 구분해 기록하면 다음 검토에서도 혼동을 줄일 수 있습니다. 현재 도입 요구 사항을 함께 보세요.
| 관찰 | 확인 항목 | 조치 방향 |
|---|---|---|
| 할당 실패 | DHCP 응답·풀 사용률 | 서버·릴레이·임대 점검 |
| 풀 소진 | 활성 장치·예약·제외 | 검증 후 회수·주소 계획 |
| 장기 증가 | VLAN·VPN·클라우드 겹침 | 재설계·IPAM·IPv6 검토 |
사설 IP 대역 고갈 해결, 복잡한 도입 조건을 한 번에 정리해 보세요. Btagly 무료 문서·텍스트 도구로 비교 자료와 점검 기록을 준비하세요.
Btagly 무료 도구 바로가기NAT와 IPv6의 역할을 구분
일반적인 출발지 NAT는 여러 내부 장치가 외부 주소를 공유하도록 하지만 내부 DHCP 범위의 주소 수를 늘리지는 않습니다. 새 서브넷을 추가한다면 라우팅과 방화벽, DNS 및 관리 도구의 접근도 검토해야 합니다. IPv6는 장기적인 주소 설계의 선택지지만 애플리케이션과 보안 장비, 운영 도구의 지원을 조사한 뒤 적용합니다. IPv4 주소가 부족하다고 IPv6를 켜는 것만으로 기존 IPv4 전용 서비스가 해결되는 것은 아닙니다. IPAM으로 할당 현황과 여유를 관리하고 증가 추이를 경보로 연결하면 다음 고갈을 미리 발견할 수 있습니다. 전환 후에는 신규 단말과 기존 정적 장치를 모두 시험하세요. 시험 조건을 기록해 두세요. 변경한 항목과 시험 결과를 기록하면 다음 점검에서도 판단 근거를 유지할 수 있습니다.
- 문제 VLAN과 서버의 실제 풀 사용률을 확인합니다.
- 미사용 주소와 겹치는 대역을 조사합니다.
- 계획된 범위 확장 또는 새 서브넷을 검증합니다.
- 임대 일괄 삭제를 고갈 해결책으로 삼지 않습니다.
- NAT가 내부 DHCP 용량을 늘리지는 않습니다.
- 정적 주소와 보안 정책을 변경 범위에 포함합니다.
자주 묻는 질문
서브넷 마스크만 바꾸면 주소가 늘어나나요?
논리적 주소 수는 늘 수 있지만 인접 대역 충돌과 게이트웨이·DHCP·정적 주소·라우팅을 함께 변경해야 합니다.
NAT를 쓰면 사설 IP 고갈도 해결되나요?
일반적인 인터넷용 SNAT는 외부 주소를 공유하는 기능입니다. 같은 내부 DHCP 풀의 용량을 늘리지 않습니다.
마치며
사설 IP 부족은 범위 사용률과 실제 장치 현황을 확인하는 것부터 해결해야 합니다. DHCP 응답 장애를 고갈로 오인하지 않고 미사용 주소와 예약, 제외 범위를 검증하세요. 대역을 확장할 때는 CIDR 경계와 VPN·클라우드의 중복, 라우팅과 보안 정책을 함께 검토해야 합니다. NAT와 IPv6의 역할을 구분하고 IPAM과 증가 추이 경보를 운영하면 단기 복구를 장기적인 주소 관리로 연결할 수 있습니다. 변경 뒤 신규 장치와 정적 주소 장치를 모두 시험해 결과를 남기세요. 현재 환경의 주소 배분 계획을 공식 자료와 함께 비교하세요.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2