AWS 연결을 전용 경로로 바꾸면 VPN보다 항상 빠르고 안전할까요? Direct Connect는 연결 위치와 회선, 가상 인터페이스 및 BGP를 함께 설계해야 효과를 볼 수 있습니다. 물리 연결이 준비돼도 경로가 전파되지 않으면 VPC 통신은 열리지 않습니다. 이 글은 전용 연결과 호스팅 연결의 준비 순서부터 VIF와 라우팅, 장애 대비 검증까지 정리합니다. 포트 비용만 보고 예산을 확정하지 않고 파트너 회선과 데이터 전송 비용도 구분해 보세요. 그림은 구성 이해용이며 실제 AWS 콘솔 캡처가 아닙니다. 적용 조건을 먼저 보세요.
연결 유형과 비용 항목부터 확정
먼저 온프레미스 위치에서 Direct Connect 접속 지점까지 누가 회선을 제공할지 정합니다. 전용 연결은 AWS 포트를 직접 신청하는 방식이고 호스팅 연결은 파트너가 제공하는 용량을 이용합니다. 1Gbps와 10Gbps 같은 속도만 비교하지 말고 접속 위치, 공급 가능 용량과 실제 제공 방식, 구축 일정 및 장애 지원 범위를 확인하세요. 비용은 AWS 포트 시간과 전송량 등 해당 요금제의 항목, 파트너 회선료 및 접속 비용을 나누어 계산합니다. 기본 사용량 요금과 별도 정액 옵션은 적용 조건이 다를 수 있으므로 계약 시점의 공식 요금표를 확인해야 합니다. 접속 위치까지의 마지막 구간과 크로스커넥트가 누구의 책임인지 정하면 개통 지연과 장애 문의 창구를 구분하기 쉽습니다. 변경 전후의 결과를 비교하세요.
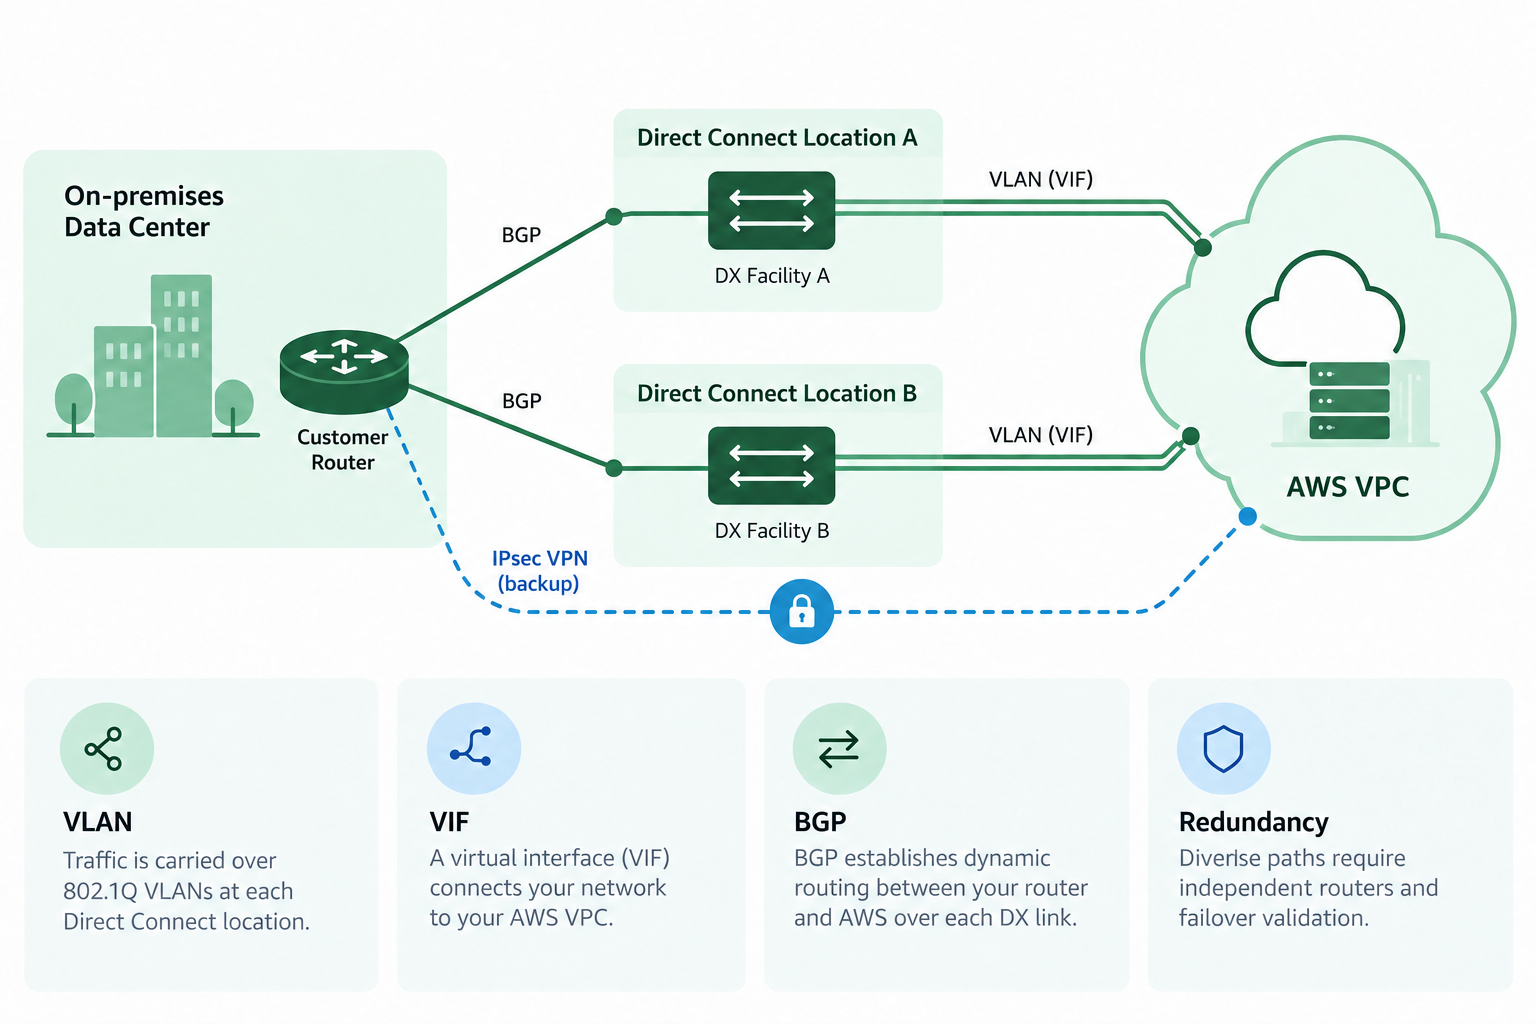
VIF와 BGP를 순서대로 구성
AWS 콘솔에서 연결을 신청하거나 파트너의 호스팅 연결을 수락한 뒤 물리 연결 상태를 확인합니다. 전용 연결은 발급된 LOA-CFA와 파트너 작업 일정을 조율합니다. VPC 연결용 private VIF와 Transit Gateway 연결용 transit VIF를 구분해 게이트웨이를 정하고 VLAN, 고객 ASN 및 BGP 피어 주소를 맞춥니다. 게이트웨이 연결 방식에 따라 전파 범위가 달라지므로 VPC와 Transit Gateway 설계를 먼저 확정하세요. AWS가 제공한 라우터 설정 예시는 장비 문법과 실제 할당값으로 검토합니다. BGP 세션이 올라오면 양단의 수신·광고 경로와 VPC 라우팅 테이블을 확인하고 보안 그룹과 방화벽까지 검증합니다. 구성 조건을 함께 확인하세요. 변경 전후의 결과를 비교하세요.
| 단계 | 준비 항목 | 검증 |
|---|---|---|
| 연결 | 위치·파트너·용량 | 물리 연결 상태 |
| VIF·BGP | VLAN·ASN·피어 주소 | 광고·수신 경로 |
| VPC·복구 | 게이트웨이·라우팅·백업 | 업무 통신·장애 전환 |
| 비교 | 일반적인 Site-to-Site VPN | Direct Connect |
|---|---|---|
| 전송 경로 | 인터넷 기반 IPsec 터널 | 전용·호스팅 연결 경로 |
| 품질 검증 | 인터넷 지연·손실·처리량 | 접속 위치·용량·실측 지연 |
| 예산 | 터널·장비·인터넷·전송 비용 | 포트·파트너·전송 비용 |
| 암호화 | IPsec 구성 | 필요에 따라 별도 설계 |
AWS Direct Connect 설정, 복잡한 도입 조건을 한 번에 정리해 보세요. Btagly 무료 문서·텍스트 도구로 비교 자료와 점검 기록을 준비하세요.
Btagly 무료 도구 바로가기전용 연결도 암호화와 이중화는 별도
Direct Connect는 전용 경로 자체가 모든 트래픽의 종단 간 암호화를 보장하는 서비스는 아닙니다. 요구 사항에 따라 지원되는 MACsec 구간이나 IPsec 구성 등을 따로 검토해야 합니다. 가용성은 서로 다른 위치와 장비, 회선 경로를 기준으로 설계합니다. VPN 백업을 추가했어도 BGP 우선순위와 경로 전파가 맞아야 장애 때 전환됩니다. 한 회선이나 라우터를 중단하는 통제된 시험으로 경로 변경 시간과 세션 영향을 측정하세요. MTU와 비대칭 경로, 복구 후 우선 경로까지 확인하고 구성도와 BGP 상태를 남기면 장애 시 어느 계층부터 점검할지 판단하기 쉽습니다. 이중화 경로를 한 번에 변경하지 말고 통제된 시험에서 관찰한 중단 시간과 복구 조건을 업무 담당자와 공유하세요. 이 구성을 먼저 보세요.
- 연결 유형·접속 위치·파트너 회선을 확정합니다.
- VIF와 게이트웨이, BGP를 구성합니다.
- 정상 경로와 회선 장애·복구를 시험합니다.
- VPC용 private VIF와 다른 VIF 유형을 구분합니다.
- 포트료 외에 파트너 비용과 전송량 요금을 확인합니다.
- 그림은 실제 콘솔 화면이 아닌 개념도입니다.
자주 묻는 질문
Direct Connect를 쓰면 VPN이 필요 없나요?
암호화와 백업 요구 사항에 따라 VPN을 함께 사용할 수 있습니다. 전용 경로와 암호화는 별개의 조건입니다.
BGP가 정상인데 VPC에 접속되지 않으면요?
광고·수신 경로와 게이트웨이 연결, VPC 라우팅 및 보안 그룹·방화벽을 순서대로 확인하세요.
마치며
Direct Connect 설정은 회선 개통에서 끝나지 않습니다. 연결 유형과 접속 위치를 정하고 VIF, BGP 및 게이트웨이를 실제 VPC 경로와 연결해야 합니다. 포트 시간과 전송량, 파트너 회선 비용을 구분하면 예산 누락도 줄일 수 있습니다. 전용 경로에 필요한 암호화와 이중화는 별도로 설계하고 장애·복구 시험으로 검증하세요. 정상 상태의 경로와 할당값, 시험 결과를 보관하면 이후 증설과 장애 대응에서도 같은 기준으로 판단할 수 있습니다. 초기 도입과 이후 운영에 필요한 작업을 구분하면 누락된 비용을 찾는 데 도움이 됩니다.
참고 자료: 공식 참고 문서 1 · 공식 참고 문서 2 · 공식 참고 문서 3 · 공식 참고 문서 4